Wenn Sie 2026 eine Unternehmenswebsite in Deutschland betreiben und eine DSGVO-Checkliste für Ihre Website suchen, sollten Sie wissen: Die Anforderungen sind seit 2018 deutlich gestiegen. Die Cookie-Regeln des TTDSG, das Google-Fonts-Urteil, die Barrierefreiheitspflicht nach dem BFSG für verbrauchernahe Websites und eine aktive Abmahnindustrie führen dazu, dass „Wir haben einmal einen Cookie-Banner installiert“ nicht mehr ausreicht. Dieser Leitfaden bietet Ihnen eine 30-Punkte-Checkliste mit allem, was eine deutsche Website 2026 abdecken muss – dazu die realistischen Bußgelder bei Verstößen.
Geschrieben für GmbH-Inhaber, Verantwortliche im Mittelstand und Marketingleiter, die abmahnsicher sein möchten, ohne das gesamte BDSG auswendig zu lernen.
Was bedeutet DSGVO-konform für eine Website im Jahr 2026?
Für jede deutsche Unternehmenswebsite greifen fünf Regelwerke ineinander:
- DSGVO – der EU-weite Rechtsrahmen für den Datenschutz
- BDSG – das Bundesdatenschutzgesetz
- TTDSG – das Telekommunikation-Telemedien-Datenschutz-Gesetz (Cookies)
- BFSG – das Barrierefreiheitsstärkungsgesetz (Barrierefreiheit, gilt seit Juni 2025)
- EU AI Act – relevant, wenn Sie KI-Systeme auf der Website einsetzen
Eine „DSGVO-konforme Website“ bedeutet in Deutschland 2026, die Anforderungen aller fünf Regelwerke zu erfüllen, soweit sie zutreffen. Die meisten Checklisten aus dem Jahr 2020 decken nur die DSGVO ab – das genügt heute nicht mehr.
Welche Bußgelder drohen einer nicht konformen deutschen Website tatsächlich?
Die Zahlen, die die meisten Betreiber unterschätzen:
- DSGVO-Bußgelder von bis zu 20 Mio. € oder 4 % des weltweiten Jahresumsatzes (je nachdem, welcher Betrag höher ist)
- BFSG-Bußgelder wegen fehlender Barrierefreiheit von bis zu 100.000 € pro Verstoß
- Cookie-Verstöße nach TTDSG: in der Praxis meist 5.000–50.000 €
- Kosten einer Abmahnung: 500–5.000 € an Anfangskosten zuzüglich Nachbesserung
- Imageschaden und verlorene B2B-Aufträge (oft die höchsten tatsächlichen Kosten)
Für KMU ist die Abmahnindustrie das unmittelbarere Risiko. Kanzleien durchsuchen Websites gezielt nach bekannten Verstößen (fehlende Cookie-Einwilligung, Google Fonts über das CDN geladen, mangelhaftes Impressum) und verschicken kostenpflichtige Abmahnungen an die Betreiber.
Die DSGVO-Checkliste für Websites mit 30 Punkten
Arbeiten Sie die Punkte nach Kategorien ab. Jeder Punkt ist entweder erfüllt oder muss behoben werden.
1: Cookie-Einwilligung (TTDSG)
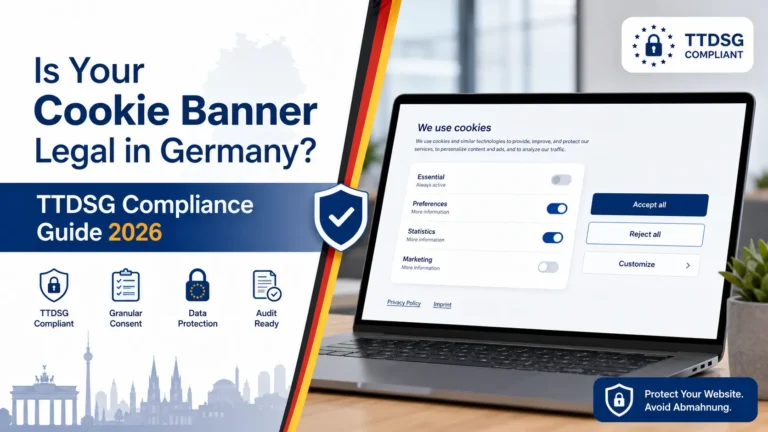
- Der Cookie-Banner nutzt Opt-in statt Opt-out und keine vorab angekreuzten Checkboxen
- „Akzeptieren“ und „Ablehnen“ sind gleich prominent (keine Dark Patterns)
- Granulare Einwilligung: getrennte Kategorien (notwendig, Statistik, Marketing)
- Tracking-Cookies werden erst nach der Einwilligung gesetzt
- Der Cookie-Banner fragt nach Ablauf der Einwilligung erneut (meist nach 6 Monaten)
- Einwilligungen werden mit Zeitstempel und getroffener Auswahl gespeichert
- Die Cookie-Richtlinie listet jedes gesetzte Cookie mit Zweck und Speicherdauer auf
2: Datenschutzerklärung
- Die Datenschutzerklärung deckt jede Datenverarbeitung ab
- Jeder Drittanbieter wird namentlich genannt (Google Analytics, Stripe, Cloudflare usw.)
- Für jede Verarbeitung ist die Rechtsgrundlage angegeben (Art. 6 DSGVO)
- Für jede Datenart ist die Speicherdauer angegeben
- Die Betroffenenrechte werden erläutert (Auskunft, Löschung, Datenübertragbarkeit, Widerspruch)
- Kontaktdaten für Datenschutzanfragen sind veröffentlicht
- Die Datenschutzerklärung liegt in der Sprache der jeweiligen Zielgruppe vor
3: Impressum
- Das Impressum ist von jeder Seite aus mit höchstens 2 Klicks erreichbar
- Es enthält vollständige Unternehmensangaben: Name, Anschrift, USt-IdNr., Handelsregister
- Es enthält Kontaktdaten: E-Mail-Adresse und Telefonnummer
- Es nennt den Geschäftsführer bzw. Inhaber
- Es enthält ggf. berufsrechtliche Angaben (z. B. bei Rechtsanwälten oder Ärzten)
4: Drittanbieter (AVV)
- Auftragsverarbeitungsvertrag (AVV) mit dem Hosting-Anbieter abgeschlossen
- AVV mit E-Mail-Marketing-Tool, CRM und Analyse-Anbieter abgeschlossen
- AVV mit allen weiteren Diensten abgeschlossen, die personenbezogene Daten verarbeiten
- AVV-Dokumente sind abgelegt und für Prüfungen abrufbar
5: Technische Anforderungen
- Google Fonts werden selbst gehostet, nicht über das Google-CDN geladen
- SSL/TLS ist auf der gesamten Website aktiv (nur HTTPS)
- IP-Adressen werden in der Webanalyse anonymisiert, wo dies möglich ist
- Serverseitiges Tracking oder cookielose Analyse, wo möglich
6: Barrierefreiheit nach BFSG (verbrauchernahe Websites)
- Konformität mit WCAG 2.1 Stufe AA ist geprüft
- Die Tastaturnavigation funktioniert durchgängig
- Eine Erklärung zur Barrierefreiheit ist auf der Website veröffentlicht
Eine Website mit 28 oder mehr von 30 Punkten ist gut aufgestellt. Websites mit weniger als 25 Punkten tragen 2026 ein akutes Abmahnrisiko.
Was bedeutet das Google-Fonts-Urteil für deutsche Websites?
Im Januar 2022 entschied das Landgericht München, dass das Laden von Google Fonts über das Google-CDN die IP-Adresse des Besuchers an Google in den USA überträgt. Das ist eine Verarbeitung personenbezogener Daten, die nach der DSGVO eine Einwilligung erfordert. Nach dem Urteil traf eine Abmahnwelle Tausende deutsche Websites.
Die Lösung ist einfach:
- Laden Sie die verwendeten Google Fonts herunter
- Hosten Sie sie auf Ihrem eigenen Server (
/wp-content/themes/yourtheme/fonts/) - Passen Sie das CSS so an, dass nur lokale Dateien eingebunden werden
- Entfernen Sie alle Aufrufe von
fonts.googleapis.comoderfonts.gstatic.com
Unter WordPress automatisieren Plugins wie OMGF (Optimize My Google Fonts) diesen Schritt. Bei Headless- oder individuellen Websites ist die manuelle Einrichtung unkompliziert.
Die meisten deutschen Datenschutzanwälte halten selbst gehostete Schriften 2026 für unverzichtbar.
Welche Consent-Plattform eignet sich am besten für deutsche Websites?
Drei ernstzunehmende Optionen für 2026:
- Borlabs Cookie – in Deutschland entwickelt, 39 € pro Jahr, tiefstes Verständnis des TTDSG
- Real Cookie Banner – in Deutschland entwickelt, kostenlose und kostenpflichtige Tarife, sehr ausgereift
- Usercentrics – Enterprise-CMP, ab 40 € pro Monat, im Einsatz bei größeren Unternehmen in der DACH-Region
Für die meisten KMU empfehlen sich Borlabs oder Real Cookie Banner. Beide wurden von deutschen Entwicklern für deutsche Datenschutzanforderungen konzipiert und bringen vorkonfigurierte Vorlagen für gängige Dienste mit (Google Analytics, Meta Pixel, Stripe, YouTube-Einbettungen usw.).
Zu vermeiden: den kostenlosen Tarif von Cookiebot (die Qualität des Cookie-Scans schwankt) und selbst programmierte Banner ohne echtes Consent-Management.
Was verlangt das TTDSG konkret bei Cookies?
Das Telekommunikation-Telemedien-Datenschutz-Gesetz trat Ende 2021 in Kraft und hat die Cookie-Regeln gegenüber der DSGVO allein verschärft:
- Vor dem Setzen jedes nicht notwendigen Cookies ist eine Einwilligung erforderlich
- Vorab angekreuzte Checkboxen sind ausdrücklich unzulässig
- Cookie-Banner müssen „Akzeptieren“ und „Ablehnen“ gleich prominent darstellen
- Kein „berechtigtes Interesse“ als Grundlage für Tracking-Cookies – nur Opt-in
- Einwilligungen müssen für Prüfungen dokumentiert werden
Die praktische Folge: Die meisten „alten“ Cookie-Banner (ein großer „Akzeptieren“-Button, ein kleiner Link „Einstellungen“) sind nicht TTDSG-konform und müssen überarbeitet werden.
Brauchen Sie mit jedem Drittanbieter einen AVV?
Wenn der Dienst personenbezogene Daten in Ihrem Auftrag verarbeitet: ja. Typische Dienste, die einen Auftragsverarbeitungsvertrag erfordern:
- Webhosting (Hetzner, IONOS, AWS) – ja
- E-Mail-Marketing (Brevo, Mailchimp, CleverReach) – ja
- Webanalyse (Google Analytics, Plausible, Matomo bei externem Hosting) – ja
- Zahlungsdienstleister (Stripe, PayPal, Klarna) – in der Regel ja
- Live-Chat (Userlike, Intercom, Crisp) – ja
- CRM (HubSpot, Pipedrive, Salesforce) – ja
- Dateispeicher (Dropbox, Google Drive, S3) – ja
Seriöse Anbieter stellen einen Standard-AVV in den Kontoeinstellungen oder auf Anfrage bereit. Kann ein Anbieter keinen vorlegen, ist das ein Zeichen, dass er nicht auf den EU-Markt ausgerichtet ist.
Was hat sich 2025 durch das BFSG geändert?
Das Barrierefreiheitsstärkungsgesetz gilt seit dem 28. Juni 2025. Es verpflichtet die meisten digitalen Dienste für Verbraucher, die Anforderungen der WCAG 2.1 Stufe AA zu erfüllen.
Wer betroffen ist:
- Onlineshops, die an Verbraucher verkaufen
- Banken und Finanzdienstleister
- Telekommunikationsanbieter
- E-Books und Lese-Apps
- Ticketverkauf im Personenverkehr
- Dienstleistungsunternehmen mit Verbraucherkontakt
Wer ausgenommen ist:
- Reine B2B-Websites (in den meisten Fällen)
- Kleinstunternehmen (weniger als 10 Beschäftigte UND unter 2 Mio. € Umsatz) bei bestimmten Dienstleistungen
Für betroffene Websites erhöht die BFSG-Umsetzung die Kosten eines Neubaus oder Redesigns meist um 2.000–8.000 € und erfordert eine Erklärung zur Barrierefreiheit auf der Website.
Mehr zum Thema Barrierefreiheit und zu den Folgen des BFSG lesen Sie in unserem Beitrag Webentwicklungs-Trends in Deutschland 2026.
Wie gehen Sie bei mehrsprachigen Websites mit Übersetzungen der Datenschutzerklärung um?
Bedienen Sie englischsprachige Kunden, muss Ihre Datenschutzerklärung auch auf Englisch (bzw. in der Sprache Ihrer Zielgruppe) verfügbar sein. Dafür gibt es drei Wege:
Vollständige Übersetzung durch einen Anwalt (500–2.000 €) – rechtlich am sichersten
Prüfung einer übersetzten Anwaltsvorlage durch einen Fachübersetzer (200–800 €) – der Mittelweg
Entwurf mit DeepL Pro plus Prüfung durch einen englischsprachigen Anwalt (300–1.000 €) – der moderne Hybridansatz
Reine maschinelle Übersetzung juristischer Texte ist riskant. Übersetzungen der Datenschutzerklärung sollte jemand prüfen, der beide Sprachen beherrscht und das deutsche Recht kennt.
Was ist serverseitiges Tracking und brauchen Sie es?
Beim serverseitigen Tracking werden Analyse-Ereignisse von Ihrem Server an den Analyse-Anbieter (Google Analytics, Meta Pixel) gesendet statt direkt aus dem Browser des Besuchers. Die Vorteile für den Datenschutz:
- Mehr Kontrolle darüber, welche Daten übermittelt werden (Sie entscheiden, was weitergegeben wird)
- Keine Störungen durch Werbeblocker (sauberere Daten)
- Einfachere Durchsetzung der Einwilligung (der Server prüft die Einwilligung vor der Weitergabe)
- Weniger direkter Kontakt zwischen Besuchern und US-Analysediensten
Gängige Lösungen: Google Tag Manager Server Container, Stape, Elevar.
Serverseitiges Tracking kostet in der Einrichtung 1.500–5.000 €. Für Websites mit mehr als 5.000 € Werbebudget pro Monat rechnet sich das meist deutlich. Für kleinere Websites ist cookielose Webanalyse (Plausible, Matomo) die sauberere Alternative.
Wie lange dauert es, eine Website DSGVO-konform zu machen?
Für eine typische WordPress-Website eines KMU, die bisher ohne ernsthafte Compliance betrieben wurde:
- Schnelle Korrekturen (Cookie-Banner, Google Fonts, grundlegendes Impressum und Datenschutzerklärung): 1–2 Tage
- Vollständiges Compliance-Audit mit Nachbesserung: 1–2 Wochen
- Umfassender Neubau mit Privacy-by-Design-Architektur: 4–8 Wochen
Gesamtkosten: 1.500–8.000 € für ein typisches Compliance-Projekt eines KMU. Verglichen mit einer einzigen Abmahnung (2.000–5.000 €) plus Nacharbeit zahlt sich das proaktive Vorgehen schnell aus.
Wann brauchen Sie einen Datenschutzbeauftragten?
Nach deutschem Recht ist ein Datenschutzbeauftragter zu benennen, wenn:
- in der Regel mindestens 20 Personen ständig mit der Verarbeitung personenbezogener Daten beschäftigt sind
- Sie besondere Kategorien personenbezogener Daten (Gesundheit, Religion, ethnische Herkunft) in großem Umfang verarbeiten
- Ihre Kerntätigkeit in der regelmäßigen und systematischen Überwachung betroffener Personen besteht
Unterhalb dieser Schwellen ist ein Datenschutzbeauftragter freiwillig, für Onlineshops oder B2C-Dienste mit umfangreichen Kundendaten aber oft sinnvoll.
Externe Datenschutzbeauftragte kosten für KMU meist 100–500 € pro Monat. Für Unternehmen mit mehr als 1 Mio. € Umsatz und Verarbeitung personenbezogener Daten ist das in der Regel gut investiertes Geld.
Häufige Fragen zur DSGVO-Checkliste für Websites 2026
Nicht allein dadurch – nötig sind Opt-in-Einwilligung, gleichwertige Buttons, Datenschutzerklärung, Impressum, AVVs und die Einhaltung des TTDSG.
Es ist dieselbe Verordnung – DSGVO ist die deutsche, GDPR die englische Bezeichnung.
Einmalig 1.500–8.000 €; laufende Pflege 500–2.000 € pro Jahr.
Ja – mit IP-Anonymisierung, Opt-in-Einwilligung, AVV und Hinweis in der Datenschutzerklärung; cookielose Alternativen sind risikoärmer.
Eine kostenpflichtige Aufforderung zur Unterlassung; die Kosten liegen meist bei 500–5.000 €. Nehmen Sie sie ernst.
Ja – jede Website, die personenbezogene Daten erhebt, braucht eine (schon eine E-Mail-Adresse zählt).
Nicht die DSGVO, aber das deutsche Verbraucherrecht für Onlineshops und Dienstleistungen für Verbraucher.
Fazit zur DSGVO-Konformität deutscher Websites 2026
Die 30-Punkte-Checkliste oben entspricht dem, was ein datenschutzkundiger deutscher Anwalt 2026 von jeder seriösen Website erwartet. Die meisten KMU erreichen mit den richtigen Werkzeugen (Borlabs oder Real Cookie Banner, OMGF für Schriften, anwaltlich geprüfte Vorlage für die Datenschutzerklärung) und überschaubarem Aufwand innerhalb von 1–2 Wochen vollständige Konformität.
Sie wünschen ein kostenloses 30-minütiges Compliance-Audit Ihrer aktuellen Website mit priorisierten Maßnahmen? Unser Team erstellt einen schriftlichen Bericht zu allen 30 Punkten der Checkliste. Buchen Sie einen Termin oder informieren Sie sich über unsere Leistungen im Bereich Webentwicklung und unser gesamtes Angebot für Compliance und Wartung.